Urmărirea RFID a serverelor lipsă din IT
May 27, 2026 3 ComentariiUn server dispărut nu este același lucru cu un scaun de birou lipsă. Nimeni nu vrea să piardă mobilier, desigur, însă un server are o greutate operațională și juridică mult mai mare. Poate conține date ale clienților, aplicații interne, imagini de backup, medii de test, chei de criptare, licențe software sau dovezi necesare pentru un audit. Chiar și atunci când echipamentul este oprit și stă pe un raft de depozitare, întrebarea rămâne incomodă pentru orice director IT: unde este, cine l-a atins și putem demonstra ce s-a întâmplat cu el?
Costurile ascunse ale serverelor neurmărite
Această presiune este ușor de înțeles pentru oricine a trecut printr-o cameră de servere aglomerată în timpul unei migrări. Rackurile sunt deschise, cablurile sunt mutate, echipamentele vechi așteaptă casarea, serverele noi sunt pregătite pe cărucioare, iar mai multe echipe lucrează sub presiunea termenelor. Un tabel care părea corect luni poate deveni greșit până vineri. Eticheta de inventar a unui server poate fi ascunsă pe partea din spate a șasiului. Un cod de bare poate fi zgâriat sau blocat de un kit de șine. Un tehnician poate muta un echipament într-o zonă temporară de pregătire și poate promite că actualizează înregistrarea mai târziu. Acel „mai târziu” este locul în care apar activele lipsă.
Problema reală nu este întotdeauna furtul. Uneori, un server lipsă este pur și simplu un server care s-a mișcat mai repede decât procesul de management al activelor. A fost scos pentru reparații, trimis într-un laborator, returnat într-un alt rack, păstrat pentru verificarea garanției sau retras în timpul unui proiect de refresh. Din perspectiva guvernanței IT, motivul nu contează până când activul nu este găsit. Dacă CMDB indică un server fizic în Rack B12, iar rackul este gol, organizația are o problemă de control.
Cum rezolvă RFID problema vizibilității
De aceea, urmărirea RFID a activelor server devine tot mai importantă în centre de date, spitale, bănci, universități, camere telecom și departamente IT enterprise. În loc să se bazeze exclusiv pe scanări manuale de coduri de bare și actualizări în foi de calcul, echipele folosesc taguri RFID pentru servere, cititoare RFID portabile, cititoare RFID fixe, urmărire RFID la nivel de rack și portaluri RFID controlate pentru a construi un lanț de custodie mai solid. Scopul nu este să transforme oamenii în persoane suspicioase. Scopul este ca activele IT fizice să fie mai ușor de verificat înainte ca micile neconcordanțe să devină riscuri mari.
Merritt Cloud Services, o companie fictivă de hosting administrat din Denver, a avut o experiență dificilă în timpul migrării unui client. Un grup de servere 1U mai vechi fusese dezafectat și pus pe un cărucior pentru scoaterea hard diskurilor. În același weekend, echipa de rețea a mutat echipamente de rezervă în aceeași cameră de pregătire. Luni, un server de pe lista de dezafectare nu mai putea fi găsit. Hard diskurile fuseseră deja eliminate, însă echipa de conformitate avea nevoie în continuare de dovada locației finale și a stării de casare. Echipa a petrecut două zile verificând cărucioare, cuști securizate, rampe de încărcare și bancuri de reparații. După acest incident, Merritt a aplicat fiecărui server un etichetă RFID UHF pe metal și a început să scaneze zilnic zonele de pregătire în timpul proiectelor de refresh. Problema serverelor lipsă nu a dispărut doar datorită tehnologiei, dar intervalul de incertitudine s-a redus considerabil.
Serverele sunt active dificil de urmărit deoarece se deplasează în moduri incomode. Nu trec întotdeauna printr-un punct clar de recepție. Pot fi instalate direct din palet în rackuri. Pot fi scoase noaptea, în ferestre de mentenanță. Pot fi înlocuite în garanție, împrumutate de echipa de inginerie, transferate între cuști securizate sau trimise către un furnizor de distrugere securizată. În teorie, fiecare mișcare ar trebui să genereze o tranzacție. În practică, intervențiile urgente se întâmplă adesea mai repede decât documentația. Managementul activelor din centrele de date prin RFID ajută tocmai pentru că reduce fricțiunea verificării. Un tehnician poate scana un rack, o cușcă sau o cameră de depozitare fără să atingă fiecare etichetă.
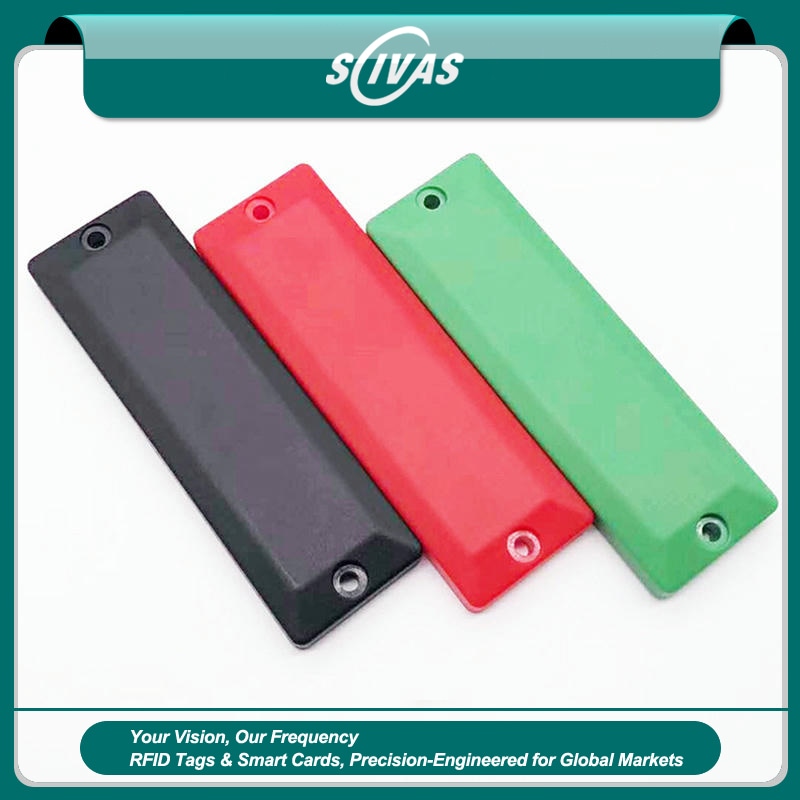
Alegerea tagului RFID corect este esențială. O etichetă RFID standard lipită direct pe șasiul metalic al unui server oferă de obicei performanțe slabe, deoarece metalul modifică comportamentul antenei. Pentru urmărirea serverelor, cumpărătorii ar trebui să aleagă taguri RFID on-metal sau etichete RFID on-metal flexibile, optimizate pentru echipamente IT. Tagul trebuie să reziste la căldura din apropierea evacuării echipamentelor, la șervețele de curățare, manipulare, instalare în rack și posibil contact cu șinele sau cablurile. Trebuie amplasat într-o zonă în care poate fi citit constant, fără să blocheze etichetele de service, etichetele de garanție, fluxul de aer, porturile sau punctele de montare în rack. Un standard bun de poziționare a tagului valorează mai mult decât o promisiune spectaculoasă privind distanța de citire.
Northvale Hospital, un centru medical regional fictiv din Ohio, a descoperit importanța poziționării în timpul unui upgrade al infrastructurii EHR. Echipa IT etichetase serverele cu coduri de bare cu ani în urmă, dar multe etichete erau amplasate pe panoul din spate, aproape de conexiunile de cablu. În timpul auditurilor, personalul trebuia să deschidă ușile rackurilor, să urmărească atent cablurile și uneori să folosească o lanternă doar pentru a scana un singur activ. Spitalul a trecut la taguri RFID pentru active server și le-a plasat într-o poziție frontală consecventă, care nu interfera cu accesul de service. Un cititor RFID portabil putea captura mai multe active dintr-un rând de rackuri, iar CMDB compara locațiile așteptate cu cele reale. Spitalul nu a eliminat toate controalele manuale, dar auditul anual nu a mai semănat cu o vânătoare de indicii.
Directorii IT pierd somn deoarece serverele lipsă ating simultan mai multe zone sensibile. Există problema financiară: serverele sunt active de capital costisitoare, iar departamentul financiar se așteaptă ca evidențele de amortizare să corespundă realității. Există problema operațională: dacă un server este considerat disponibil, dar în realitate lipsește, un proiect poate întârzia. Există problema de securitate: un server neurmărit poate conține unități de stocare cu date sau informații sensibile de configurare. Există și problema de audit: autoritățile de reglementare, clienții sau echipele interne de risc pot cere dovezi că echipamentul a fost controlat de la achiziție până la casare. Un răspuns slab poate afecta rapid încrederea.
Hawthorn Bank, o companie fictivă de servicii financiare din Singapore, avea controale solide pentru accesul logic, dar evidențe mai slabe pentru activele fizice. În timpul consolidării unui centru de date, auditorii au cerut lista serverelor scoase din vechea locație și dovada că fiecare a ajuns în noul site, în cușca de depozitare sau la furnizorul de casare. Înregistrările erau în mare parte corecte, însă câteva active au necesitat investigații manuale deoarece scanările codurilor de bare fuseseră omise la încărcare. Banca a adăugat portaluri RFID la ieșirea securizată pentru echipamente și la zona de recepție. Când un server sau un echipament de stocare etichetat părăsea cușca, portalul captura mișcarea și o corela cu un ordin de lucru aprobat. Sistemul necesita în continuare aprobare umană, dar oferea echipei de audit un traseu de mișcare mai curat.
RFID nu este doar pentru medii hyperscale. Poate ajuta orice organizație în care activele IT sunt scumpe, sensibile sau mutate frecvent. O cameră mică de servere cu treizeci de echipamente poate să nu aibă nevoie de cititoare fixe, însă un cititor RFID portabil poate face verificările trimestriale mult mai ușoare. Un furnizor mare de colocare poate avea nevoie de cuști compatibile RFID, audituri de rack și integrare cu sistemele de ticketing ale clienților. O universitate poate urmări servere de laborator și array-uri de stocare pentru cercetare. O companie telecom poate monitoriza servere edge în cabinete la distanță. Forma soluției RFID trebuie să urmeze riscul și fluxul de lucru.
TidalBox Media, o companie fictivă de streaming video din Londra, folosea clustere temporare de calcul pentru randare și procesarea conținutului. Echipele de inginerie împrumutau frecvent servere pentru proiecte scurte, apoi le returnau în poolurile disponibile. Echipa de active se baza pe tichete de service, dar hardware-ul se mișca mai repede decât se închideau tichetele. După câteva căutări incomode, TidalBox a adoptat urmărirea RFID a serverelor în camera de build și în laboratorul de inginerie. Cărucioarele cu echipamente erau scanate la intrarea în laborator, iar un audit RFID zilnic arăta ce servere erau prezente fizic, dar alocate altundeva în sistem. Inginerii și-au păstrat flexibilitatea, însă starea activelor a devenit vizibilă înainte ca departamentul financiar sau operațiunile să întrebe.
Auditurile RFID zilnice sau săptămânale sunt deosebit de utile deoarece reduc timpul dintre o mișcare greșită și descoperirea ei. Un inventar fizic anual poate găsi în cele din urmă un server lipsă, dar până atunci nimeni nu își mai amintește fereastra de mentenanță, tehnicianul, proiectul sau numărul căruciorului. Cu audituri RFID frecvente, excepțiile sunt proaspete. Raportul poate arăta că un server așteptat în Rack C04 a fost citit ultima dată ieri după-amiază în camera de build. Aceasta este o conversație foarte diferită față de „a fost văzut ultima dată acum opt luni”.
Stratul software contează la fel de mult ca tagul și cititorul. Citirile RFID brute nu sunt suficiente. Platforma de management al activelor trebuie să lege fiecare ID de tag de numărul de serie, hostname, locația rackului, proprietar, stare de garanție, stare de service, statusul manipulării hard diskurilor și evidența de casare. Trebuie să semnaleze excepțiile în limbaj clar: așteptat dar negăsit, găsit în rack greșit, găsit în depozit dar marcat ca instalat, găsit la ieșire fără aprobare sau nevăzut de la dezafectare. Dacă sistemul RFID nu poate comunica cu CMDB, instrumentul ITAM sau platforma DCIM, personalul poate ajunge să reconcilieze încă o bază de date separată.
Blue Mesa Robotics, o companie fictivă de automatizări industriale din Austin, a făcut această greșeală în timpul unui pilot timpuriu. Echipa a cumpărat taguri și cititoare RFID, apoi a păstrat rezultatele citirilor într-o foaie de calcul separată. Scanările erau mai rapide, dar evidențele activelor rămâneau în altă parte. Tehnicienii trebuiau să exporte, să compare și să actualizeze manual câmpurile de locație. Proiectul a devenit cu adevărat util abia după ce citirile RFID au fost integrate cu sistemul de management al activelor IT al companiei. Odată ce o scanare de rack putea actualiza starea locației sau putea crea o sarcină de excepție, procesul a trecut de la tehnologie interesantă la control operațional zilnic.
Securitate și evidență la manipulare
Echipele de securitate întreabă adesea dacă RFID creează riscuri noi. Este o întrebare corectă. Un tag RFID simplu nu este, prin el însuși, un sistem de securitate. Nu ar trebui să stocheze informații sensibile despre server în memoria deschisă. În majoritatea implementărilor enterprise, tagul stochează un identificator unic, iar evidența detaliată a activului rămâne într-un sistem protejat. Codarea trebuie controlată, valorile EPC duplicate trebuie prevenite, iar memoria tagului poate fi blocată acolo unde este potrivit. Accesul la rapoartele de audit RFID trebuie să respecte aceleași standarde de securitate ca alte date despre active și infrastructură.
Merită discutată și evidența la manipulare. O etichetă detașabilă poate confirma locația în timpul auditurilor normale, dar nu dovedește întotdeauna că tagul a rămas pe același server. Pentru active cu risc ridicat, companiile pot folosi etichete RFID tamper-evident, sigilii de securitate sau poziționări ale tagurilor care fac îndepărtarea vizibilă. Pentru șasiuri reutilizabile, un tag RFID on-metal robust, cu suport mecanic, poate fi adecvat. Pentru active trimise la distrugere securizată, procesul poate cere atât scanare RFID, cât și confirmare vizuală a numerelor de serie, mai ales pentru echipamente care au conținut cândva medii de stocare.
Fairlane University, o instituție de cercetare fictivă din Canada, administra servere folosite de departamente diferite și laboratoare finanțate prin granturi. Unele echipamente erau deținute central, iar altele aparțineau unor proiecte de cercetare cu bugete separate. În timpul unei curățări a centrului de date al campusului, mai multe servere au fost găsite în depozit cu proprietate neclară. Universitatea a introdus taguri RFID pentru managementul activelor server și a legat fiecare activ de departament, statut de grant și aprobare de casare. Când echipamentele se mutau dintr-un laborator în depozitul central IT, personalul le scana cu un cititor RFID portabil și actualiza evidența de custodie. Valoarea nu a fost doar găsirea mai rapidă a activelor. Sistemul a ajutat la prevenirea casării echipamentelor înainte ca responsabilitățile de proprietate și de gestionare a datelor să fie clare.
RFID ajută și în procesele de refresh și casare a serverelor, unde activele lipsă creează cel mai mare stres. Dezafectarea este plină de predări succesive. Un server este scos din producție, oprit, șters sau trimis pentru distrugerea hard diskurilor, transferat în depozit, paletizat, încărcat și recepționat de un reciclator sau furnizor de distrugere. Fiecare etapă creează o posibilitate de confuzie. Portalurile RFID și scanările portabile pot crea un lanț de custodie care urmărește activul pe tot parcursul procesului. Pentru companiile cu politici stricte de eliminare a datelor, această dovadă poate fi la fel de importantă ca echipamentul în sine.
QuantaMart Retail, o companie fictivă de e-commerce din Germania, a înlocuit câteva sute de servere după mutarea unor sarcini de lucru către un model cloud hibrid. În trecut, echipamentele dezafectate rămâneau într-o cușcă de depozitare până când cineva avea timp să reconcilieze numerele de serie. Compania a adoptat taguri RFID pentru urmărirea casării activelor IT. Fiecare server era scanat la scoaterea din rack, scanat din nou după îndepărtarea hard diskurilor, scanat în cușca securizată și scanat de furnizorul de reciclare la preluare. Proiectul nu a făcut casarea spectaculoasă, dar a eliminat partea cea mai neplăcută a procesului: incertitudinea dacă fiecare echipament de pe lista de dezafectare intrase cu adevărat pe traseul aprobat de eliminare.
Unii directori IT se tem că RFID va genera prea mult zgomot în medii dense. Acest lucru se poate întâmpla dacă sistemul este proiectat slab. Un cititor puternic într-o sală de date aglomerată poate captura taguri din rackuri vecine și poate crea confuzie. Implementările bune folosesc zone de citire controlate, amplasare adecvată a antenelor, reglarea puterii, ecranare când este necesar și reguli software care înțeleg configurația rackurilor. Pentru audituri la nivel de rack, cititoarele portabile pot fi mai potrivite decât cititoarele fixe, deoarece operatorul controlează locul scanării. Pentru mișcări la nivel de ușă, cititoarele fixe sau portalurile RFID au mai mult sens, deoarece evenimentul fizic este clar.
LumenArc SaaS, un furnizor software fictiv din Amsterdam, a testat cititoare fixe într-o cameră de servere densă și a observat rapid citiri parazite din rândurile apropiate. Echipa de active dorea precizie la nivel de rack, nu un nor de evenimente de citire. A schimbat proiectarea. Auditurile RFID portabile au devenit standardul pentru verificarea rackurilor, iar cititoarele RFID fixe au fost folosite doar la intrarea în cușca de echipamente și în zona de expediere. Abordarea mixtă a funcționat deoarece fiecare tip de cititor răspundea unei întrebări specifice. Ce se află în acest rack? Se folosește scanarea portabilă. A părăsit acest server cușca? Se folosește un portal fix.
Rentabilitatea investiției nu înseamnă doar valoarea activelor recuperate. Include mai puține ore de audit, mai puține căutări urgente, date CMDB mai curate, urmărire mai bună a garanțiilor, proiecte de refresh mai rapide, dovezi mai solide pentru casare și risc mai mic de hardware cu date rămase neurmărit. Un server lipsă poate declanșa întâlniri între IT, securitate, financiar, juridic, facilități și furnizori. Evitarea chiar și a câtorva astfel de incidente poate justifica un proiect RFID bine dimensionat.
Eastport Telecom, un operator regional fictiv, a folosit RFID pentru infrastructura edge. Serverele mici și echipamentele de rețea erau pregătite pentru instalări la locații remote, apoi mutate între depozite și vehicule de teren. Compania știa de obicei ce echipamente cumpărase, dar nu întotdeauna în ce camion sau cabinet remote se aflau în săptămâna respectivă. Tagurile RFID robuste pentru active și punctele de scanare la ieșirile din depozit au ajutat echipa să coreleze mișcarea echipamentelor cu ordinele de lucru. Tehnicienii de teren continuau să actualizeze tichetele de instalare, dar traseul hardware devenea mai ușor de verificat atunci când un manager de proiect întreba unde a ajuns un echipament lipsă.
Pentru cumpărătorii care evaluează taguri RFID pentru servere, lista de verificare trebuie să fie practică. Confirmați că tagul este proiectat pentru suprafețe metalice. Testați-l pe șasiul real al serverului, nu doar pe o placă de probă. Verificați performanța de citire în rackuri, pe cărucioare, în cuști de depozitare și în apropierea cablurilor. Asigurați-vă că adezivul sau metoda de montare rezistă la căldură și manipulare. Decideți dacă este necesară evidența la manipulare. Evitați stocarea datelor sensibile direct pe tag. Planificați integrarea cu CMDB, ITAM, DCIM, ticketing și fluxurile de casare înainte de a cumpăra mii de taguri. Instruiți tehnicienii astfel încât scanarea să devină parte din lucru, nu o sarcină separată pe care o sar sub presiune.
RFID nu va opri fiecare eroare de inventar. Nu va înlocui managementul schimbărilor, dezafectarea securizată sau disciplina în ticketing. Ceea ce face este să transforme adevărul fizic într-o informație mai ușor de colectat. Un server este fie citit în rack, fie citit în cușcă, fie citit la ieșire, fie citit la reciclator, fie nu este citit acolo unde ar trebui să fie. Această dovadă oferă directorilor IT ceva mai bun decât speranța, memoria și foile de calcul învechite.
Serverele lipsă îi țin treji pe liderii IT pentru că reprezintă incertitudine. Incertitudine privind costurile, datele, conformitatea, responsabilitatea și disponibilitatea operațională. RFID reduce această incertitudine oferind fiecărui server o identitate digitală durabilă și făcând verificările de locație mai rapide, mai frecvente și mai puțin dependente de căutarea manuală a etichetelor. Într-un mediu IT aglomerat, aceasta este soluția reală: nu un gadget spectaculos, nu o promisiune magică de tracking, ci o metodă practică de a dovedi unde ar trebui să fie hardware-ul critic și unde se află de fapt.